OpenClaw cloud có an toàn khi bạn kiểm soát dữ liệu, quyền truy cập và khóa API. Môi trường cloud riêng giúp tách biệt agent và dữ liệu, nhưng không tự loại bỏ mọi rủi ro. Bạn vẫn cần kiểm tra quyền của các ứng dụng được kết nối và cách xử lý thông tin nhạy cảm.
OpenClaw trên cloud riêng có an toàn không?
OpenClaw cloud có an toàn khi môi trường riêng giúp tách biệt từng AI Agent, nhưng điều đó không loại bỏ mọi rủi ro. Theo thông tin của TryOpenClaw, dữ liệu không bị chia sẻ và không được sử dụng để huấn luyện mô hình AI. Đây là phạm vi bảo vệ cụ thể; không có nghĩa mọi dữ liệu, tài khoản hay khóa truy cập đều an toàn trong mọi tình huống.
Bạn vẫn cần xem xét quyền mà agent nhận được qua ứng dụng đã kết nối và thông tin nhạy cảm bạn đưa vào tác vụ. Chẳng hạn, nếu agent được giao xử lý dữ liệu trong một ứng dụng, mức truy cập còn phụ thuộc vào quyền của tài khoản kết nối. Vì vậy, hãy đánh giá cả môi trường chạy OpenClaw lẫn cách bạn cấp quyền và giao việc. Môi trường riêng là một lớp tách biệt hữu ích, không phải thay thế cho việc tự kiểm soát quyền truy cập và dữ liệu.
Môi trường riêng bảo vệ dữ liệu đến đâu?
Môi trường riêng bảo vệ dữ liệu bằng cách chạy mỗi AI Agent trong một môi trường tách biệt; dữ liệu không bị chia sẻ và không được sử dụng để huấn luyện mô hình AI. Điều này giúp phân biệt môi trường agent của bạn với môi trường của người dùng khác, nhưng không có nghĩa là mọi ứng dụng được kết nối đều mất quyền truy cập vào dữ liệu bạn cho phép.
Khi agent cần làm việc với Gmail, Zalo hoặc Google Sheets, mức dữ liệu agent có thể đọc hay thao tác còn phụ thuộc vào quyền bạn cấp cho ứng dụng đó. Ví dụ, nếu bạn kết nối một tài khoản có quyền truy cập nhiều tài liệu, agent có thể cần quyền tương ứng để hoàn thành tác vụ. Tách biệt môi trường không tự giới hạn quyền của tài khoản bên ngoài, cũng không thay đổi phạm vi dữ liệu mà bạn đã cho phép ứng dụng sử dụng.
Vì vậy, bạn nên phân biệt hai lớp: môi trường riêng giúp cô lập agent và dữ liệu; quyền kết nối quyết định agent có thể làm gì trong từng ứng dụng. Trước khi giao việc, hãy xem lại ứng dụng nào được kết nối và quyền tài khoản đã cấp. Cách kiểm tra này giúp bạn hiểu rõ dữ liệu nào có thể được dùng cho tác vụ, thay vì chỉ dựa vào việc đang chạy trong môi trường riêng.
Kiểm tra quyền trước khi giao việc cho agent
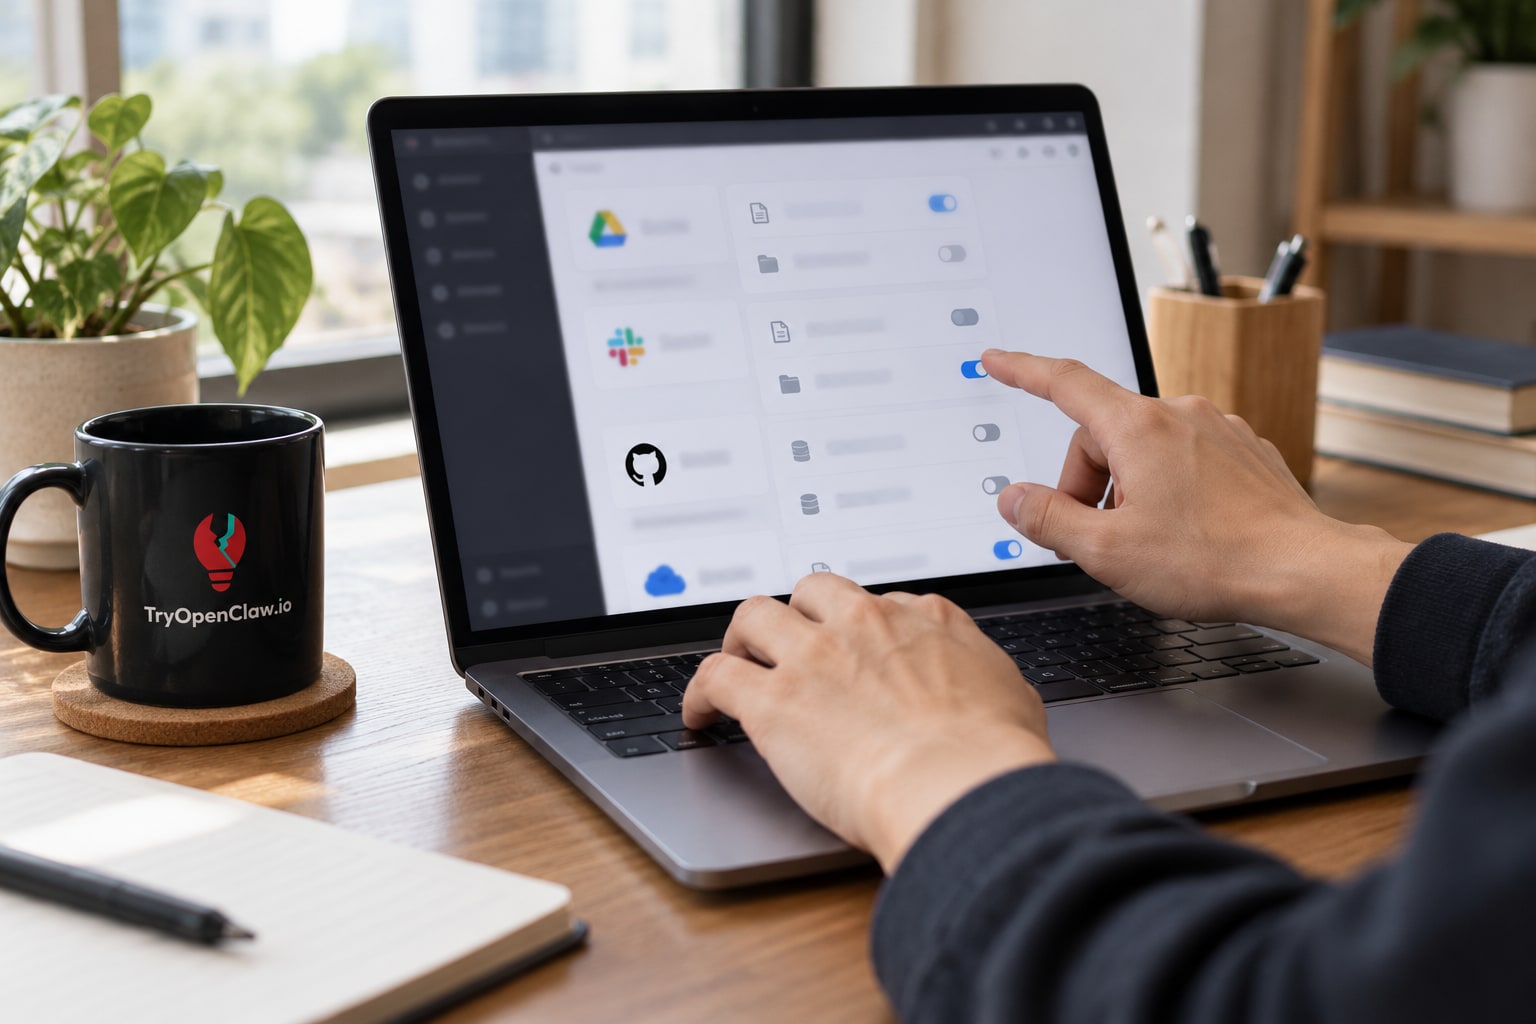
Trước khi giao việc cho agent, bạn nên kiểm tra ứng dụng nào được kết nối, agent được cấp những quyền gì và tác vụ cần dùng đến loại dữ liệu nào. Chỉ cấp quyền cần thiết để hoàn thành việc đó; kết nối một ứng dụng không đồng nghĩa mọi dữ liệu trong tài khoản đều phù hợp để đưa vào workflow.
Bạn có thể kiểm tra theo từng tác vụ:
- Xác định dữ liệu đầu vào: ví dụ, nếu agent cần tổng hợp bảng tính, hãy chỉ rõ bảng hoặc trường dữ liệu cần dùng thay vì giao toàn bộ thông tin tài khoản.
- Rà lại quyền ứng dụng: xem agent có thể đọc, tạo hay chỉnh sửa dữ liệu; nếu chỉ cần tra cứu, tránh cấp quyền ghi khi có thể chọn quyền hạn chế hơn.
- Kiểm tra tài khoản được kết nối: xác nhận đúng tài khoản và đúng ứng dụng trước khi chạy workflow, nhất là khi tài khoản chứa dữ liệu cá nhân hoặc nội bộ.
Quyền kiểm soát còn phụ thuộc vào ứng dụng và tài khoản bên ngoài. Nếu bạn không thể xem hoặc giới hạn quyền mà tài khoản đó cấp, hãy tránh giao tác vụ cần dữ liệu nhạy cảm; chỉ dùng dữ liệu mẫu hoặc phần thông tin đã được phép chia sẻ. Sau khi đổi quyền, bạn nên tự kiểm tra lại cấu hình trước khi cho agent chạy tiếp.
Giữ khóa API và thông tin nhạy cảm an toàn
Để giữ khóa API và thông tin nhạy cảm an toàn, bạn nên chỉ dùng dữ liệu thật sự cần cho tác vụ, kiểm tra nơi lưu khóa và giới hạn quyền của khóa trước khi đưa vào workflow. Tránh dán khóa API, mật khẩu, mã truy cập hoặc dữ liệu cá nhân vào yêu cầu gửi cho agent; nếu cần minh họa, hãy thay bằng giá trị giả.
Trước khi kết nối một dịch vụ, hãy xem khóa được lưu ở đâu, ai có thể truy cập và khóa cho phép thực hiện những thao tác nào. Ưu tiên khóa có phạm vi quyền hẹp, chỉ đủ cho workflow cần chạy; không dùng một khóa có quyền rộng cho nhiều mục đích nếu bạn có thể tách riêng. Khi không còn cần một khóa, hãy thu hồi hoặc thay khóa theo quy trình của dịch vụ đó.
Trong workflow, truyền dữ liệu tối thiểu để hoàn thành việc được giao. Chẳng hạn, nếu agent cần tổng hợp báo cáo, có thể cung cấp dữ liệu đã lược bỏ thông tin không liên quan thay vì gửi toàn bộ bản ghi. Tự kiểm tra lịch sử yêu cầu và cấu hình kết nối để tránh lưu lại khóa hoặc nội dung nhạy cảm ngoài dự kiến; nếu chưa rõ cách một ứng dụng xử lý thông tin đăng nhập, hãy kiểm tra tài liệu và quyền của ứng dụng trước khi kết nối.
Nếu tác vụ cần gọi API, hãy xác định trước khóa nào được dùng và khóa đó có quyền gì; phần tích hợp API trong OpenClaw có thể giúp bạn hình dung cách kết nối ứng dụng vào workflow.
Dùng OpenClaw trên Cloud khi muốn giảm việc tự quản lý
OpenClaw trên Cloud phù hợp nếu bạn muốn giao việc cho agent và kết nối ứng dụng mà không tự setup, cấu hình hoặc quản lý máy chủ. Đây là nền tảng OpenClaw trên cloud riêng, nơi bạn có thể dùng ngôn ngữ tự nhiên để giao yêu cầu cho agent và kết nối hơn 1.000 ứng dụng. Cách dùng này giúp bạn bắt đầu từ workflow cần xử lý thay vì dành thời gian chuẩn bị hạ tầng. Nếu muốn hiểu môi trường riêng khác gì so với tự triển khai, bạn có thể xem phần về cloud riêng OpenClaw.
Tuy nhiên, dùng cloud riêng không đồng nghĩa mọi quyền truy cập và dữ liệu đều được kiểm soát thay bạn. Trước khi kết nối một ứng dụng hoặc giao tác vụ, bạn vẫn cần xem agent được cấp quyền gì và thông tin nào sẽ đi vào workflow. Chẳng hạn, nếu agent cần đọc dữ liệu từ bảng tính để tạo báo cáo, hãy kiểm tra tài khoản và phạm vi dữ liệu được kết nối có phù hợp với việc đó không. Môi trường tách biệt là một phần của cách vận hành; việc chọn ứng dụng, quyền và dữ liệu đưa vào vẫn nằm trong quyết định của bạn.
Dùng cloud riêng an toàn hơn khi kiểm soát cả quyền lẫn dữ liệu
Cloud riêng an toàn hơn khi bạn kiểm soát đồng thời dữ liệu đưa vào, quyền ứng dụng và khóa API mà agent cần dùng. Môi trường tách biệt giúp giới hạn việc chia sẻ dữ liệu giữa các agent, nhưng không thay bạn quyết định agent được truy cập tài khoản nào hoặc nhận thông tin gì. Vì vậy, trước khi chọn cách vận hành, hãy xác định rõ tác vụ cần xử lý, dữ liệu tối thiểu cần cung cấp và quyền cần cấp cho từng ứng dụng.
Bạn có thể bắt đầu bằng cách ghi lại ba nhóm thông tin: loại dữ liệu agent sẽ xử lý, ứng dụng hoặc tài khoản cần kết nối, và khóa API nào cần thiết cho workflow. Nếu chưa rõ quyền truy cập có thể giới hạn đến đâu, hãy kiểm tra cài đặt của tài khoản bên ngoài trước khi giao việc có dữ liệu nhạy cảm. Cách đánh giá này giúp bạn chọn môi trường phù hợp mà vẫn giữ được quyền kiểm soát. Nếu muốn giảm phần tự setup và quản lý hạ tầng, bạn có thể xem OpenClaw trên Cloud, rồi đối chiếu nhu cầu dữ liệu và quyền truy cập của mình trước khi sử dụng.
Related Posts
Cách chạy workflow tự động hóa 24/7 trên cloud cho doanh nghiệp
How to Handle AI Agent Workflow Dependencies